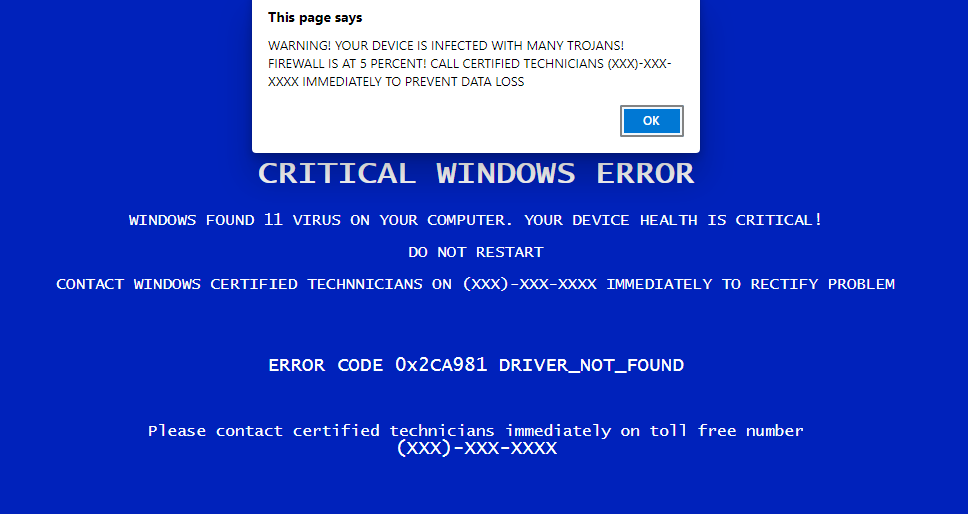
เช้าวันจันทร์ที่ต้องรีบเข้างานสาย SMS เด้งขึ้นมาว่า “พัสดุของท่านค้างอยู่ที่ศูนย์คัดแยก กรุณายืนยันที่อยู่ภายใน 24 ชั่วโมง มิฉะนั้นจะถูกส่งคืน” พร้อมลิงก์สั้น ๆ ที่ดูคล้ายชื่อเว็บขนส่ง แต่พอเอานิ้วแตะไปแล้วกลับเจอหน้าเว็บให้กรอกเลขบัตรประชาชนและรหัส OTP หลายคนถึงตรงนี้แหละที่ใจหายวาบ เพราะเพิ่งรู้ตัวว่ากดพลาดไปแล้ว บทความนี้จะพาไล่ทีละขั้นว่าข้อความแบบนี้มันหลอกยังไง ถ้าเผลอกดหรือเผลอกรอกข้อมูลไปแล้วต้องทำอะไรต่อ และจะรายงานเรื่องนี้ให้ถึงมือหน่วยงานที่เกี่ยวข้องได้ที่ไหน
ลักษณะข้อความหลอกที่คนทำงานออฟฟิศเจอบ่อย
กลโกงพัสดุเป็นหนึ่งในรูปแบบฟิชชิงที่แพร่หลายที่สุด เพราะมันจับจังหวะชีวิตจริงของคนที่สั่งของออนไลน์เป็นประจำ ตัวข้อความมักถูกออกแบบให้ “ดูเร่งด่วนแต่ดูทางการ” พออ่านผ่าน ๆ จะไม่ทันสังเกตความผิดปกติ ลองดูสัญญาณเหล่านี้ทีละข้อ
- ลิงก์ไม่ตรงกับชื่อบริษัทจริง เช่นขึ้นต้นด้วยชื่อขนส่งดังแต่ตามด้วยตัวเลขหรือคำแปลก ๆ หรือใช้โดเมนที่ลงท้ายไม่ใช่ .com ของบริษัทนั้น
- เร่งให้ตัดสินใจทันที มีกำหนดเวลาเป็นชั่วโมงหรือ 24 ชั่วโมง เพื่อไม่ให้สมองได้หยุดคิด
- ให้กรอกข้อมูลเกินความจำเป็น การรับพัสดุปกติไม่ต้องใช้เลขบัตรประชาชนเต็ม 15 หลัก ไม่ต้องใช้รหัส OTP และไม่ต้องใช้รหัสหลังบัตรเครดิต
- มีค่าธรรมเนียมเล็ก ๆ ให้จ่าย เช่น 20–50 บาท ซึ่งเป็นกับดัก เพราะพอกรอกบัตรแล้วจะถูกตัดเงินมากกว่านั้นหรือถูกเก็บข้อมูลบัตรไปใช้ต่อ
- ผู้ส่งเป็นเบอร์มือถือธรรมดา ไม่ใช่ชื่อย่อของหน่วยงาน และบางครั้งส่งมาในกลุ่มแชทหรือ LINE ที่ไม่รู้จัก
- ภาษาแปลก ๆ คำผิดเล็กน้อย การเว้นวรรคผิดที่ หรือคำแปลที่เหมือนผ่านโปรแกรมแปลมา
จุดที่น่าสังเกตคือ ข้อความหลอกมักพยายามเลียนแบบแบรนด์ที่คนไว้ใจ ทั้งไปรษณีย์ เอกชนขนส่ง ร้านค้าออนไลน์ หรือแม้แต่ธนาคาร ซึ่งถ้าเราเคยอ่านเรื่อง ข้อความหลอกแอบอ้างธนาคาร มาก่อน จะเห็นว่าหัวใจของกลโกงมันเหมือนกันแทบทุกจุด คือทำให้เราเชื่อว่าเป็นเรื่องด่วนจากองค์กรที่เราไว้ใจ
หลังคลิกไปแล้ว สิ่งแรกที่ต้องทำคือหยุด
หลายคนพอรู้ตัวว่ากดลิงก์หลอกไปแล้วจะตกใจและรีบปิดทุกอย่างทิ้ง แต่การจัดการที่ถูกต้องต้องเริ่มจากการประเมินว่าเรา “ทำอะไรไปแล้ว” บ้าง เพราะความเสียหายจะต่างกันมากระหว่างแค่เปิดหน้าเว็บ กับกรอกข้อมูลส่วนตัวลงไปแล้ว
ถ้าแค่กดเปิดหน้าเว็บแล้วปิดไปเฉย ๆ ความเสี่ยงหลักคือเรื่องการติดตาม (tracking) และคุกกี้ที่อาจถูกฝังไว้ ให้ปิดแท็บนั้นทันที อย่ากดอะไรในหน้าเว็บเพิ่ม แล้วเข้าไปล้างข้อมูลเว็บในเบราว์เซอร์ของมือถือหรือคอมพิวเตอร์ที่ใช้เปิด
แต่ถ้ากรอกข้อมูลไปแล้ว ให้ถือว่าเป็นเหตุการณ์ที่ต้องจัดการจริงจัง และทำตามลำดับนี้
- 1. ตัดการเชื่อมต่อชั่วคราว ปิด Wi-Fi หรือเปิดโหมดเครื่องบิน ถ้ากังวลเรื่องมัลแวร์บนเครื่อง
- 2. เปลี่ยนรหัสผ่าน ของบัญชีที่เกี่ยวข้อง โดยเฉพาะอีเมลหลักและบัญชีธนาคาร เริ่มจากอีเมลก่อนเพราะอีเมลคือกุญแจรีเซ็ตรหัสของทุกอย่าง
- 3. เปิดใช้การยืนยันตัวตนสองขั้นตอน (2FA) ในบัญชีสำคัญทุกบัญชี ถ้ายังไม่ได้เปิด
- 4. โทรแจ้งธนาคารทันที หากกรอกเลขบัตร ข้อมูลบัตรเครดิต หรือรหัส OTP ไปแล้ว ให้ขออายัดบัตรและตรวจสอบรายการเดินบัญชี
- 5. แจ้งความอายัดบัญชี หากมีเงินถูกโอนออกไป สามารถแจ้งความผ่านช่องทางออนไลน์ของสำนักงานตำรวจแห่งชาติหรือไปที่สถานีตำรวจในพื้นที่ เพื่อให้ออกหนังสือถึงธนาคาร
- 6. เก็บหลักฐาน ทั้งภาพหน้าจอ SMS ลิงก์ เบอร์ผู้ส่ง และเวลาที่เกิดเหตุ ไว้ใช้ตอนแจ้งความและรายงาน
ถ้าเครื่องเริ่มมีพฤติกรรมแปลก เช่น มีแอปที่ไม่รู้จักโผล่มา แบตหมดเร็วผิดปกติ หรือมีป๊อปอัปเด้ง ให้สแกนด้วยโปรแกรมความปลอดภัยและพิจารณาติดตั้งระบบปฏิบัติการใหม่หากจำเป็น
วิธีตรวจสอบก่อนกดลิงก์ กันพลาดตั้งแต่ต้น
การป้องกันที่ดีที่สุดคือการไม่กดลิงก์จาก SMS ตั้งแต่แรก แต่ในชีวิตจริงเราอยากรู้ว่าพัสดุมาถึงไหนแล้ว ก็ใช้วิธีตรวจสอบที่ปลอดภัยแทนได้
| สิ่งที่เจอใน SMS | วิธีตรวจที่ปลอดภัยกว่า |
|---|---|
| ลิงก์ให้ติดตามพัสดุ | เปิดแอปหรือเว็บของบริษัทขนส่งนั้นโดยพิมพ์ที่อยู่เอง หรือค้นหาชื่อบริษัทจากเสิร์ชเอนจิน |
| เลขพัสดุที่ให้มา | นำไปเช็กในหน้าเว็บทางการของบริษัทขนส่งโดยตรง |
| เบอร์โทรให้โทรกลับ | ไม่โทรกลับ ให้ค้นหาเบอร์สายด่วนทางการจากเว็บของบริษัท |
| ให้กรอก OTP | หยุดทันที ไม่มีขนส่งใดที่ต้องใช้ OTP ของธนาคารเพื่อส่งของ |
| ให้จ่ายค่าธรรมเนียมเล็กน้อย | ตรวจสอบกับร้านที่สั่งของหรือบริษัทขนส่งก่อนจ่ายใด ๆ |
อีกวิธีที่ได้ผลดีคือการแยก “ช่องทางรับข้อมูล” ออกจาก “ช่องทางที่ SMS ส่งมา” คือถ้าข้อความบอกให้ไปทำอะไร ให้ไปทำผ่านแอปที่เราติดตั้งเองหรือเว็บที่เราพิมพ์เองเท่านั้น อย่าไปต่อจากลิงก์ในข้อความ
ในทางเทคนิค กลโกงแบบนี้จัดอยู่ในกลุ่มฟิชชิงและวิศวกรรมสังคม ซึ่งมีคำอธิบายพื้นฐานที่อ่านเพิ่มได้ใน วิกิพีเดียภาษาไทยเรื่องฟิชชิง และหากสนใจภาพรวมระดับสากลก็ดูเพิ่มที่ Phishing บนวิกิพีเดียภาษาอังกฤษ ได้
ถ้ากดลิงก์ไปแล้วแต่ยังไม่กรอกข้อมูล ให้เช็กเครื่องแบบนี้
กรณีนี้นับว่ายังโชคดีอยู่ แต่ก็ไม่ควรปล่อยผ่าน เพราะบางหน้าเว็บหลอกอาจพยายามดาวน์โหลดไฟล์หรือขอสิทธิ์เข้าถึงเครื่อง สิ่งที่ควรทำคือ
- ตรวจรายการแอปที่ติดตั้งล่าสุดว่ามีอะไรแปลกปลอมเข้ามาไหม
- ตรวจสิทธิ์ของแอปที่ขอเข้าถึง SMS การโทร และการเข้าถึงหน้าจอ
- ล้างประวัติและคุกกี้ของเบราว์เซอร์ รวมถึงปิดการแจ้งเตือนจากเว็บนั้น
- เปลี่ยนรหัสผ่านอีเมลและบัญชีสำคัญหากไม่มั่นใจ
- จับตาใบแจ้งหนี้และรายการเดินบัญชีในช่วง 1–2 สัปดาห์ถัดไป
เรื่องแบบนี้อย่ามองว่า “แค่กดลิงก์เอง ไม่น่ามีอะไร” เพราะข้อมูลที่ถูกเก็บจากการเข้าชมครั้งเดียว เช่น หมายเลข IP ประเภทเครื่อง และเบราว์เซอร์ สามารถถูกนำไปใช้ประกอบการหลอกครั้งต่อไปที่แนบเนียนขึ้นได้
รายงานที่ไหน และแจ้งใครบ้าง
การรายงานไม่ใช่แค่เพื่อระบาย แต่ช่วยให้หน่วยงานบล็อกโดเมนและเบอร์มิจฉาชีพไม่ให้ไปหลอกคนอื่นต่อ ช่องทางที่ใช้ได้จริงมีดังนี้
- ผู้ให้บริการมือถือ ส่งต่อ SMS นั้นไปยังหมายเลขหรือช่องทางรับแจ้งของค่าย เพื่อให้ตรวจสอบและบล็อกเบอร์
- ตำรวจ กรณีมีเงินเสียหาย ให้แจ้งความออนไลน์ผ่านระบบรับแจ้งความของสำนักงานตำรวจแห่งชาติ หรือที่สถานีตำรวจในพื้นที่
- ธนาคาร แจ้งฝ่ายบริการลูกค้าและขออายัดบัตรหรือบัญชีหากข้อมูลรั่ว
- หน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของไทย ซึ่งรับแจ้งเหตุและให้คำแนะนำเกี่ยวกับภัยออนไลน์
- บริษัทขนส่งที่ถูกแอบอ้าง แจ้งผ่านช่องทางบริการลูกค้า เพื่อให้บริษัทประกาศเตือนและดำเนินการทางกฎหมาย
- หน่วยงานคุ้มครองผู้บริโภค หากถูกร้านค้าหรือผู้ขายออนไลน์เอาเปรียบในลักษณะเดียวกัน
ระหว่างรอผลการรายงาน ควรเปลี่ยนรหัสผ่านซ้ำอีกครั้งหลังผ่านไปราวหนึ่งสัปดาห์ และตรวจสอบว่ามีการพยายามเข้าสู่ระบบจากอุปกรณ์แปลกปลอมหรือไม่ หลายบริการมีหน้ารายการอุปกรณ์ที่ล็อกอินอยู่ให้ตรวจได้
มุมที่คนทำงานออฟฟิศมักมองข้าม
คนที่ใช้คอมและมือถือทำงานมักมีบัญชีผูกกันหลายระบบ ทั้งอีเมลบริษัท แชททีม และระบบเบิกจ่าย นั่นทำให้ความเสียหายจากการถูกหลอกครั้งเดียวขยายวงได้กว้างกว่าคนทั่วไป เพราะถ้าอีเมลถูกยึดได้ ผู้ไม่หวังดีอาจใช้มันส่งลิงก์หลอกต่อไปยังเพื่อนร่วมงานในนามของเรา ซึ่งดูน่าเชื่อกว่าข้อความจากเบอร์แปลกมาก
สิ่งเล็ก ๆ ที่ช่วยได้คือการแยกเบราว์เซอร์ที่ใช้ทำงานออกจากเบราว์เซอร์ที่ใช้เปิดลิงก์จาก SMS หรือโซเชียล ไม่ล็อกอินอีเมลบริษัทค้างไว้ในเบราว์เซอร์ที่เปิดเว็บแปลก ๆ และตั้งกฎกับตัวเองว่าอะไรที่เกี่ยวกับเงินหรือข้อมูลส่วนตัวจะทำผ่านแอปทางการเท่านั้น
นอกจากนี้ ควรฝึกนิสัย “สแกนพัสดุ” อย่างมีสติ คือก่อนจะสแกนหรือกรอกอะไรที่เกี่ยวกับการจัดส่ง ให้ถามตัวเองหนึ่งคำถามว่าเรากำลังอยู่บนหน้าเว็บที่เราพิมพ์ที่อยู่เองหรือเปล่า ถ้าคำตอบคือไม่ ให้หยุดและเริ่มใหม่จากช่องทางทางการเสมอ
สำหรับใครที่ต้องทำงานกับระบบออนไลน์หลากหลายจนบางครั้งหลุดโฟกัส การมีขั้นตอนตรวจสอบซ้ำ ๆ ก่อนคลิกทุกครั้งจะช่วยลดความเสี่ยงได้มาก และถ้าต้องเลือกอ่านหรือค้นข้อมูลเพิ่มเติมจากแหล่งที่เชื่อถือได้ การเปิดผ่านโดเมนที่เราพิมพ์เองอย่าง new65 ก็เป็นอีกทางที่ปลอดภัยกว่าการกดตามลิงก์ที่ส่งเข้ามาแบบไม่รู้ที่มา
สุดท้ายนี้ อย่าลืมว่าการถูกหลอกไม่ใช่เรื่องน่าอาย และการรีบรายงานเร็วคือสิ่งที่ช่วยลดความเสียหายได้ดีที่สุด ถ้าเจอข้อความน่าสงสัย ให้เก็บหลักฐานแล้วแจ้งหน่วยงานที่เกี่ยวข้องทันที ดีกว่าปล่อยให้เรื่องเงียบแล้วกลายเป็นบทเรียนราคาแพงในภายหลัง